La creciente frecuencia y sofisticación de las ciberamenazas está transformando el mercado de los ciberseguros. Las aseguradoras exigen cada vez más a las pymes que demuestren que sus medidas de ciberseguridad están correctamente implantadas y son eficaces antes de contratar o renovar una póliza. Lo que hasta ahora era un proceso basado principalmente en cuestionarios está evolucionando hacia evaluaciones más rigurosas de la capacidad de las empresas para prevenir, responder y recuperarse de los ciberincidentes.
Las aseguradoras están prestando especial atención a los controles de seguridad verificables, como la autenticación multifactor (MFA), la protección de los dispositivos finales, la segmentación de redes, los planes de respuesta ante incidentes y las copias de seguridad cifradas, aisladas e inmutables. Estas medidas pueden influir no solo en el acceso a la cobertura y las condiciones de las pólizas, sino también en la evaluación de las reclamaciones tras un incidente.
De los controles declarados a los controles verificados
Las evaluaciones para la contratación de ciberseguros están dejando de basarse exclusivamente en las prácticas de seguridad declaradas por las propias organizaciones. Las aseguradoras pueden recurrir al análisis externo de la superficie de ataque y a otros métodos de verificación para comprobar si los controles de seguridad declarados están realmente implantados y funcionan según lo previsto.
Este nivel de exigencia también puede extenderse a la investigación de los siniestros. Las discrepancias entre las medidas de seguridad declaradas y las realmente implantadas, la falta de documentación o la imposibilidad de verificar la integridad de las copias de seguridad pueden complicar la tramitación de las reclamaciones y, dependiendo de las condiciones de la póliza, afectar a la cobertura.
La importancia de las copias de seguridad inmutables
Las copias de seguridad constituyen un elemento fundamental para garantizar la resiliencia frente a los ciberataques. Son uno de los controles que las aseguradoras examinan con mayor atención, uno de los primeros objetivos de los atacantes y la principal vía para recuperar la información tras un ciberincidente, siempre que estén realmente protegidas y puedan restaurarse.
Según un reciente estudio de Omdia encargado por Object First, el 89% de los responsables tecnológicos considera que las afirmaciones de los proveedores sobre la inmutabilidad de sus soluciones requieren una validación independiente, mientras que solo el 16% afirma disponer de sistemas de almacenamiento de backup que cumplen con el estándar de Inmutabilidad Absoluta (Absolute Immutability). Estos resultados ponen de manifiesto la brecha existente entre la protección declarada y las capacidades de recuperación que pueden verificarse.
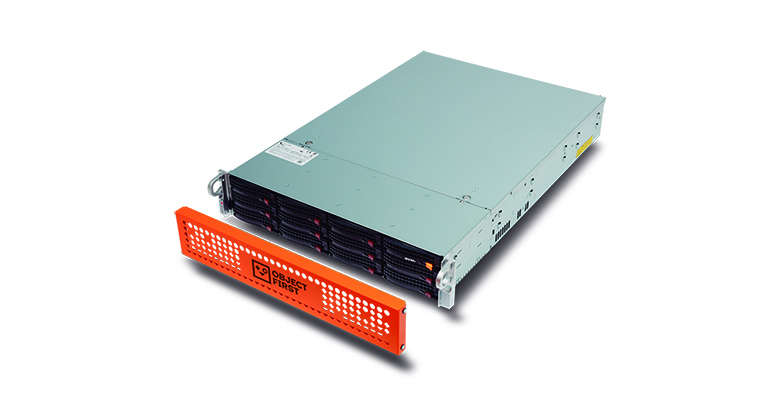
En este contexto, Object First destaca la importancia de contar con sistemas de almacenamiento de backup con Inmutabilidad Absoluta, que impiden modificar o eliminar los datos respaldados, incluso por parte de administradores con privilegios elevados o atacantes que hayan conseguido comprometer las credenciales de acceso. Combinadas con registros de auditoría, políticas de retención y pruebas periódicas de restauración, las copias de seguridad inmutables pueden ayudar a las pymes a demostrar que sus datos permanecen protegidos y disponibles cuando se necesitan.
Para las organizaciones que buscan contratar un ciberseguro, la prioridad está pasando de disponer simplemente de medidas de ciberseguridad a demostrar su eficacia. Mantener copias de seguridad fiables y procedimientos de recuperación documentados puede mejorar el perfil de riesgo de una empresa y facilitar la aportación de las evidencias que las aseguradoras pueden exigir a lo largo de la vigencia de la póliza.
Daniel Fried, vicepresidente sénior de Ventas Mundiales de Object First, señala: “Cuando se produce un ataque de ransomware, la recuperación no puede depender de copias de seguridad que todavía puedan modificarse, eliminarse o verse comprometidas. A medida que las aseguradoras de ciberriesgos conceden mayor importancia a los controles de seguridad verificables, las organizaciones deben demostrar que sus copias de seguridad permanecen protegidas y pueden recuperarse, incluso si los atacantes consiguen comprometer su entorno informático. Las copias de seguridad con Inmutabilidad Absoluta contribuyen a ofrecer esa garantía y a reforzar la ciberresiliencia general de las organizaciones”.